अब कैमरा निर्माता, एडिटिंग टूल और कई AI जेनरेटर अपनी बनाई फाइलों में C2PA कंटेंट क्रेडेंशियल एम्बेड करते हैं। Coalition for Content Provenance and Authenticity, जिसकी स्थापना 2021 में Adobe, Arm, BBC, Intel, Microsoft और Truepic ने की थी और जिसे अब Linux Foundation के अंतर्गत Joint Development Foundation का समर्थन प्राप्त है, ने यह मानक एक वास्तविक समस्या का समाधान करने के लिए बनाया: किसी भी मीडिया के अपने स्रोत से निकलते ही, अक्सर यह पता लगाने का कोई भरोसेमंद तरीका नहीं बचता कि वह कहां से आया और रास्ते में उसके साथ क्या हुआ।
इस समस्या के समाधान की दिशा में C2PA एक वास्तविक कदम है। लेकिन यह अकेले ऐसा तंत्र नहीं है जिस पर कोई AI कंपनी या कंटेंट टीम कानूनी या साक्ष्य के तौर पर पूरी तरह भरोसा कर सके, क्योंकि यह क्रेडेंशियल कैसे और कहां खो जाता है, यही असली मुद्दा है। आगे बताया गया है कि यह मानक वास्तव में क्या करता है, व्यवहार में यह कहां टूटता है, और एक अलग, क्वालिफाइड टाइमस्टैंप इसके साथ कहां फिट बैठता है।
एक कंटेंट क्रेडेंशियल वास्तव में क्या दर्ज करता है
C2PA मैनिफेस्ट, जिसे कंटेंट क्रेडेंशियल कहा जाता है, एक हस्ताक्षरित डेटा संरचना है जो फाइल से जुड़ी होती है। यह दर्ज कर सकता है कि कंटेंट किसने या किस तरीके से बनाया, कौन से टूल इस्तेमाल हुए, क्या इसमें AI शामिल था, और कैप्चर के बाद से हर बदलाव क्या हुआ। हर मैनिफेस्ट एक प्राइवेट की से हस्ताक्षरित होता है, और एक सर्टिफिकेट चेन किसी को भी मूल निर्माता से संपर्क किए बिना हस्ताक्षर की पुष्टि करने देती है। अगर मैनिफेस्ट पर हस्ताक्षर होने के बाद फाइल में कोई बदलाव किया जाता है, तो हस्ताक्षर टूट जाता है और छेड़छाड़ पकड़ी जा सकती है। यह एक अच्छी तरह डिज़ाइन की गई क्रिप्टोग्राफी है, और जब तक मैनिफेस्ट फाइल से जुड़ा रहता है, यह अपने मकसद के मुताबिक काम करता है।
मेटाडेटा कहां हटाया जाता है
यह कमी क्रिप्टोग्राफी में नहीं है। यह इसमें है कि हस्ताक्षर करने वाले टूल से निकलने के बाद फाइल के साथ क्या होता है। किसी इमेज या वीडियो को अपलोड करना, डाउनलोड करना, उसका स्क्रीनशॉट लेना, उसका आकार बदलना और उसे दोबारा कंप्रेस करना, ये सब आमतौर पर एम्बेड किए गए मैनिफेस्ट को तोड़ देते हैं या हटा देते हैं। Instagram, X, LinkedIn, TikTok, WhatsApp और iMessage, सभी अपलोड किए गए मीडिया को ऐसी कंप्रेशन प्रक्रिया से दोबारा प्रोसेस करते हैं जो फाइल का आकार छोटा करने के लिए बनी है, न कि हस्ताक्षरित मेटाडेटा को सुरक्षित रखने के लिए, और इनमें से कई प्लेटफॉर्म कंटेंट के किसी और दर्शक तक पहुंचने से पहले ही कंटेंट क्रेडेंशियल हटा देते हैं। यह प्रोवेनेंस के खिलाफ कोई जानबूझकर बनाई गई नीति नहीं है। यह ऐसे इन्फ्रास्ट्रक्चर का एक साइड इफेक्ट है जो C2PA के अस्तित्व में आने से कई साल पहले बनाया गया था। व्यावहारिक नतीजा दोनों ही स्थिति में एक जैसा है: जो कंटेंट बनते समय एक मान्य क्रेडेंशियल के साथ था, वह अपने गंतव्य तक बिना किसी क्रेडेंशियल के पहुंच सकता है।
प्रोवेनेंस, ऑथेंटिसिटी नहीं है
C2PA और Content Authenticity Initiative इस बारे में स्पष्ट हैं कि यह मानक क्या साबित करता है और क्या नहीं। एक वैध, अटूट हस्ताक्षर सिर्फ यह पुष्टि करता है कि मैनिफेस्ट पर हस्ताक्षर होने के बाद से उसमें बदलाव नहीं किया गया और इसे किसी खास की से जोड़ा जा सकता है। यह इस बात की पुष्टि नहीं करता कि अंतर्निहित कंटेंट असली है, सच है, या वह वही सटीक रूप से दिखाता है जो वह दावा करता है। C2PA के पूरी तरह अनुरूप किसी कैमरा ऐप या एडिटिंग टूल से बना एक डीपफेक भी बिल्कुल वैध क्रेडेंशियल के साथ आ सकता है, क्योंकि यह मानक फाइल के इतिहास को प्रमाणित करता है, न कि उसमें दिखाई गई चीज़ की सच्चाई को। इसकी एक फर्स्ट-माइल सीमा भी है: C2PA यह पुष्टि कर सकता है कि किसी खास डिवाइस या सॉफ्टवेयर ने किसी खास समय पर एक खास दावा किया, लेकिन उस पहले हस्ताक्षर से पहले क्या हुआ, इसे वेरिफाई करने का उसके पास कोई तरीका नहीं है, और यह किसी नकारात्मक बात को भी साबित नहीं कर सकता। बिना किसी क्रेडेंशियल वाली फाइल में छेड़छाड़ की गई हो सकती है, या वह बस पुरानी, बिना हस्ताक्षरित, या ऐसे टूल से बनी हो सकती है जिसने अभी तक यह मानक नहीं अपनाया।
क्वालिफाइड टाइमस्टैंप वह क्या जोड़ता है जो मैनिफेस्ट नहीं दे सकता
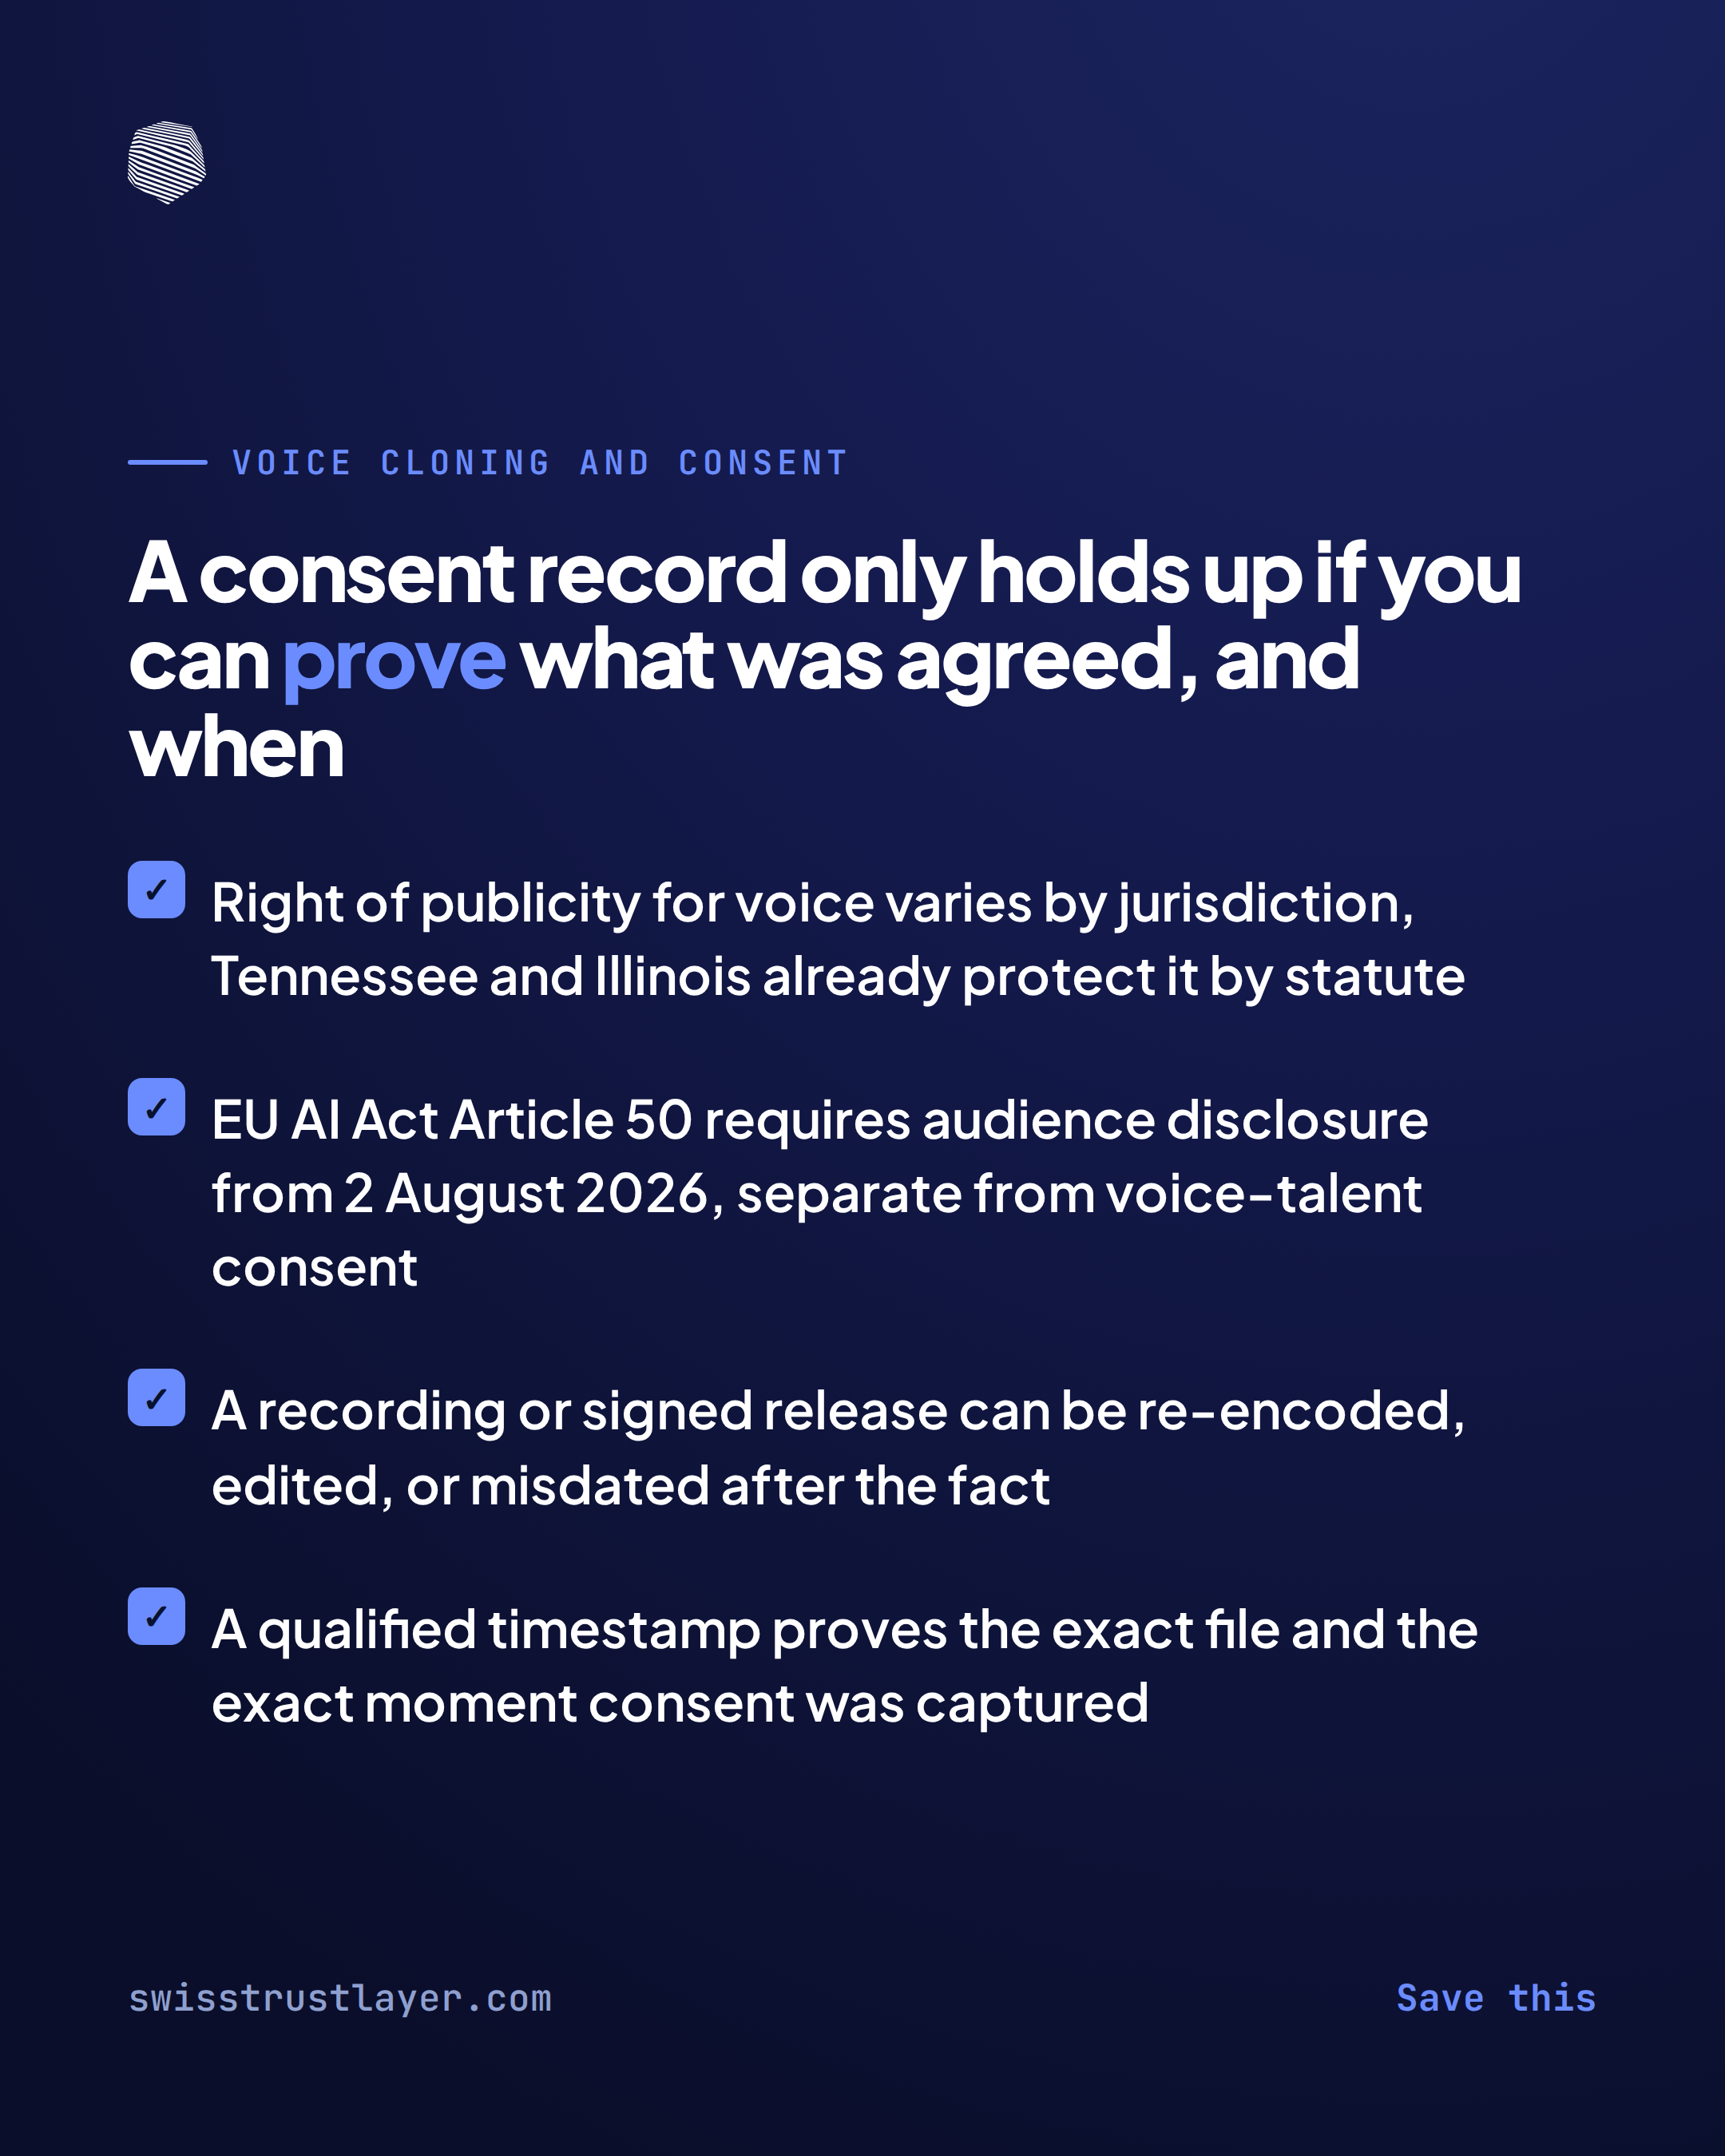
इनमें से कुछ भी C2PA को एक खराब मानक नहीं बनाता। यह एक अच्छी तरह बना हुआ, तेज़ी से अपनाया जा रहा संकेत है जो हर बार तब सचमुच उपयोगी होता है जब यह पूरी तरह बरकरार रहता है। AI कंपनियों और कंटेंट टीमों के लिए दिक्कत यह है कि "जब यह पूरी तरह बरकरार रहता है" वाली शर्त उन ज्यादातर जगहों को बाहर कर देती है जहां उनका कंटेंट असल में जाता है। एक क्वालिफाइड, क्रिप्टोग्राफिक रूप से सील किया गया टाइमस्टैंप अलग तरीके से काम करता है: यह फाइल के अपने एम्बेडेड मेटाडेटा से स्वतंत्र रूप से जारी किया जाता है, इसलिए किसी इमेज को दोबारा कंप्रेस करना या किसी दस्तावेज़ को ऐसे प्लेटफॉर्म पर दोबारा पोस्ट करना जो मैनिफेस्ट हटा देता है, इसे प्रभावित नहीं करता। यह यह स्थापित करता है कि कोई खास फाइल किसी खास समय पर किसी खास स्थिति में मौजूद थी, जिसे फाइल के अंदर की किसी चीज़ के बजाय सीलिंग रिकॉर्ड के जरिए वेरिफाई किया जा सकता है। यह C2PA के दावे से कहीं ज्यादा सीमित दावा है, और यह उस मशीन-रीडेबल, पहचाने जा सकने वाले मार्किंग की जगह नहीं लेता जो EU AI Act के आर्टिकल 50 जैसे नियम AI-जनित कंटेंट से मांगते हैं। यह एक पूरक साक्ष्य है: ट्रेनिंग रिकॉर्ड, डेटासेट डॉक्यूमेंटेशन, मॉडल आउटपुट लॉग, और उन विवादों के लिए उपयोगी, जहां किसी पक्ष को यह दिखाना हो कि कोई फाइल क्या थी और कब मौजूद थी, चाहे बीच का प्लेटफॉर्म कुछ भी सुरक्षित रख पाया हो या नहीं।
व्यवहार में इसका क्या मतलब है
जहां आपके टूल इसका समर्थन करते हैं, वहां C2PA का इस्तेमाल करें। यह एक वास्तविक, मुफ्त में उपलब्ध संकेत है और इसे छोड़ने की कोई वजह नहीं है। लेकिन इस बात को ध्यान में रखकर योजना बनाएं कि यह हर उस जगह आपके कंटेंट के साथ नहीं जाएगा जहां वह पहुंचता है, और किसी बरकरार कंटेंट क्रेडेंशियल को ऑथेंटिसिटी के सबूत के तौर पर न लें, यह सिर्फ एक हस्ताक्षरित इतिहास का सबूत है। बाद में जरूरी पड़ने वाले रिकॉर्ड के लिए, जैसे ट्रेनिंग डेटा प्रोवेनेंस, जनरेट किए गए आउटपुट के सैंपल, डिस्क्लोज़र लॉग, उस प्लेटफॉर्म पाइपलाइन के बाहर एक स्वतंत्र, टाइमस्टैंप की गई कॉपी रखें जो मेटाडेटा हटा सकती है। हमारा AI डेटासेट प्रोवेनेंस पेज इस बात को विस्तार से बताता है कि यह डॉक्यूमेंटेशन ज़िम्मेदारी EU AI Act की डेटा गवर्नेंस आवश्यकताओं से कैसे जुड़ती है।