Les fabricants d'appareils photo, les outils de retouche et plusieurs générateurs d'IA intègrent désormais des Content Credentials C2PA dans les fichiers qu'ils produisent. La Coalition for Content Provenance and Authenticity, fondée en 2021 par Adobe, Arm, BBC, Intel, Microsoft et Truepic et désormais soutenue par la Joint Development Foundation sous l'égide de la Linux Foundation, a construit cette norme pour répondre à un problème bien réel : une fois qu'un contenu média quitte sa source, il n'existe souvent aucun moyen fiable de savoir d'où il vient et ce qui lui est arrivé en chemin.
C2PA constitue une réelle avancée sur ce problème. Mais pris isolément, ce n'est pas un système sur lequel une entreprise d'IA ou une équipe de contenu peut s'appuyer pour un poids juridique ou probatoire, en raison de la façon dont les credentials se perdent et des endroits où cela se produit. Voici ce que la norme fait réellement, où elle montre ses limites en pratique, et où un horodatage qualifié et distinct vient s'y ajouter utilement.
Ce qu'un Content Credential enregistre réellement
Un manifeste C2PA, appelé Content Credential, est une structure de données signée attachée à un fichier. Il peut enregistrer qui ou quoi a créé le contenu, quels outils ont été utilisés, si l'IA est intervenue, et chaque modification apportée depuis la capture. Chaque manifeste est signé avec une clé privée, et une chaîne de certificats permet à quiconque de vérifier la signature sans contacter le créateur d'origine. Si un fichier est modifié après la signature du manifeste, la signature se brise et la falsification devient détectable. C'est une pièce de cryptographie bien conçue, et elle fonctionne comme prévu tant que le manifeste reste attaché au fichier.
Où les métadonnées disparaissent
La faille ne vient pas de la cryptographie. Elle vient de ce qui arrive à un fichier après qu'il a quitté l'outil qui l'a signé. Téléverser, télécharger, capturer une image d'écran, redimensionner et recompresser une image ou une vidéo brise ou supprime systématiquement le manifeste intégré. Instagram, X, LinkedIn, TikTok, WhatsApp et iMessage retraitent tous les médias téléversés via des pipelines de compression conçus pour réduire la taille des fichiers, pas pour préserver des métadonnées signées, et plusieurs de ces plateformes suppriment les Content Credentials avant même que le contenu n'atteigne un autre spectateur. Il ne s'agit pas d'une politique délibérée contre la provenance. C'est un effet secondaire d'une infrastructure conçue des années avant l'existence de C2PA. Le résultat pratique reste le même dans les deux cas : un contenu qui portait un credential valide à sa création peut arriver à destination sans aucun.
Provenance n'est pas authenticité
C2PA et la Content Authenticity Initiative précisent explicitement ce que la norme établit et ce qu'elle n'établit pas. Une signature valide et ininterrompue confirme qu'un manifeste n'a pas été modifié depuis sa signature et peut être rattaché à une clé précise. Elle ne confirme pas que le contenu sous-jacent est réel, vrai, ou représente fidèlement ce qu'il prétend montrer. Un deepfake produit par une application photo ou un outil de retouche pleinement conforme à C2PA peut porter un credential parfaitement valide, car la norme atteste l'historique du fichier, pas la véracité de ce qui y est représenté. Il existe aussi une limite au premier maillon : C2PA peut confirmer qu'un appareil ou un logiciel précis a fait une déclaration précise à un moment précis, mais il n'a aucun moyen de vérifier ce qui s'est passé avant cette première étape de signature, et il ne peut pas non plus prouver une absence. Un fichier totalement dépourvu de credentials peut être manipulé, ou il peut tout simplement être ancien, non signé, ou produit par un outil qui n'a pas encore adopté la norme.
Ce qu'un horodatage qualifié apporte que le manifeste ne peut pas
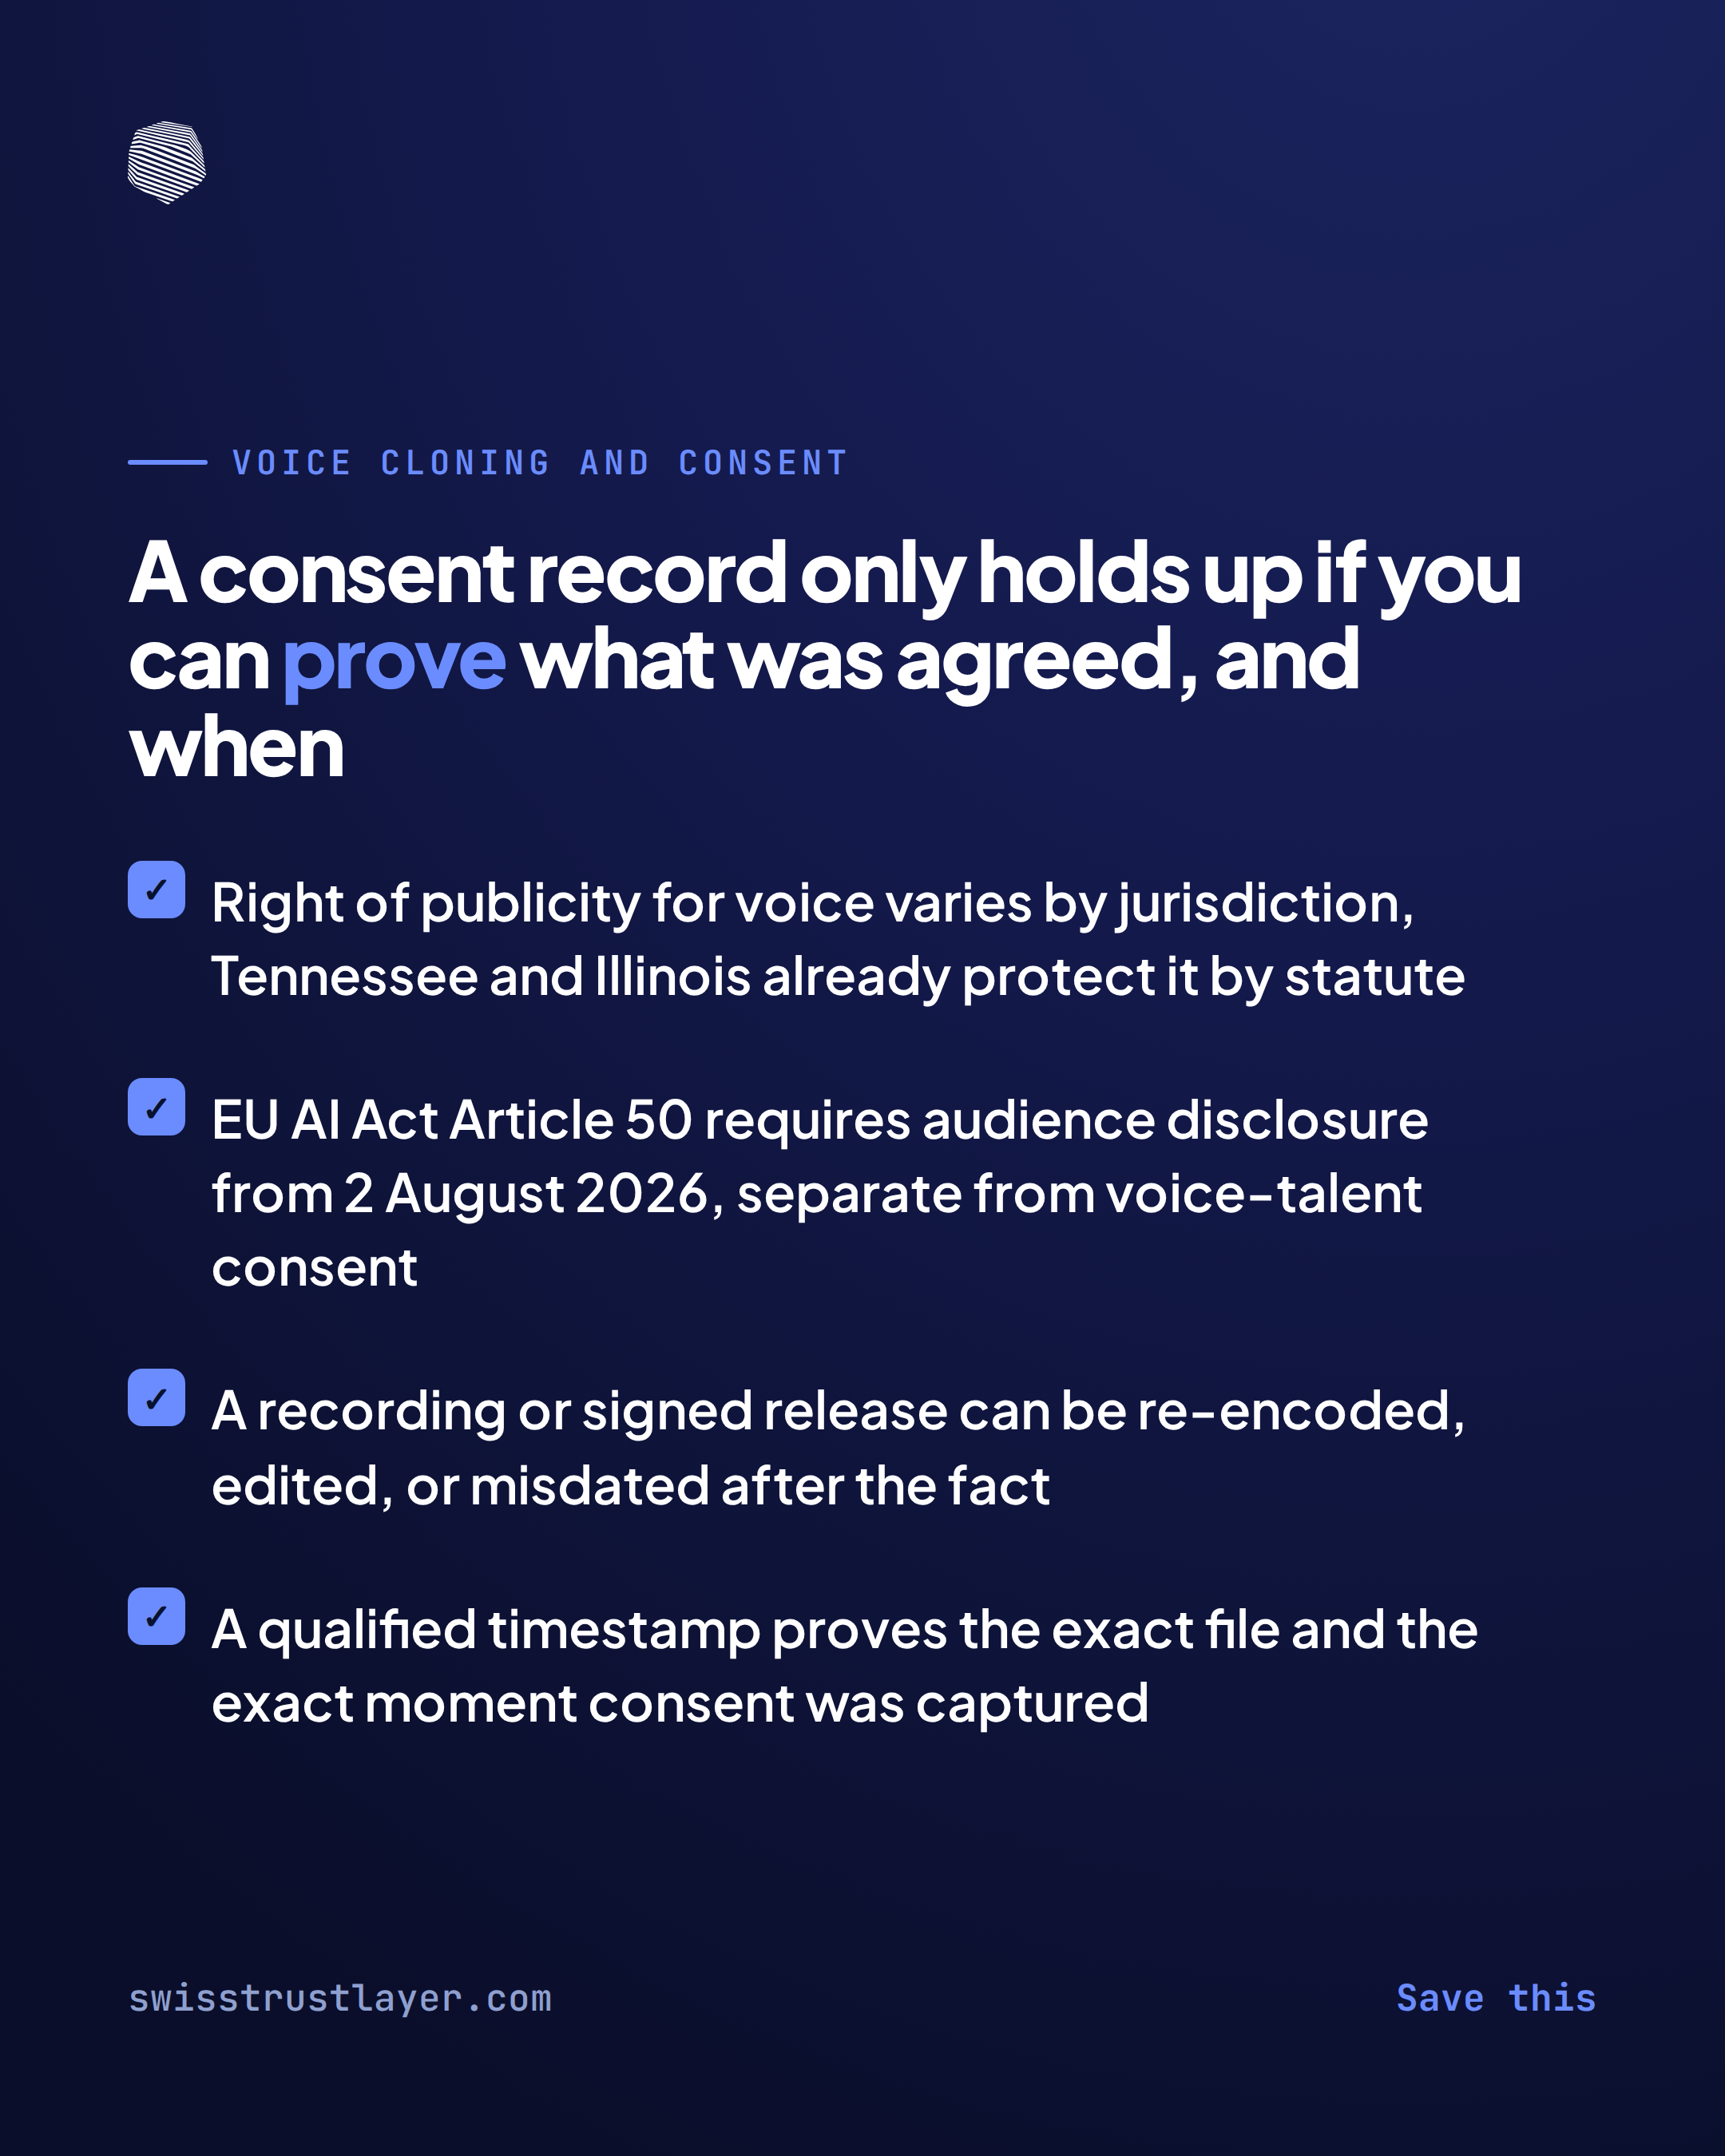
Rien de tout cela ne fait de C2PA une mauvaise norme. C'est un signal bien construit et de plus en plus adopté, réellement utile chaque fois qu'il survit intact. Le problème pour les entreprises d'IA et les équipes de contenu, c'est que « chaque fois qu'il survit intact » exclut la plupart des endroits où leur contenu voyage réellement. Un horodatage qualifié et scellé cryptographiquement fonctionne différemment : il est délivré indépendamment des métadonnées intégrées au fichier, si bien que recompresser une image ou republier un document sur une plateforme qui supprime les manifestes ne l'affecte pas. Il établit qu'un fichier précis existait dans un état précis à un moment précis, vérifiable grâce au registre de scellement plutôt que par quoi que ce soit porté à l'intérieur du fichier. C'est une affirmation plus étroite que ce que C2PA cherche à accomplir, et cela ne remplace pas le marquage lisible par machine et détectable que des réglementations comme l'article 50 de l'AI Act européen exigent pour le contenu généré par IA. C'est une preuve complémentaire : utile pour les registres d'entraînement, la documentation de jeux de données, les journaux de sorties de modèles, et les litiges où une partie doit démontrer ce qu'était un fichier et quand il existait, indépendamment de ce que la plateforme intermédiaire a préservé ou non.
Ce que cela signifie en pratique
Utilisez C2PA là où vos outils le prennent en charge. C'est un signal réel, disponible gratuitement, et il n'y a aucune raison de s'en priver. Mais anticipez le fait qu'il ne voyagera pas avec votre contenu partout où ce contenu se rend, et ne traitez pas un Content Credential intact comme une preuve d'authenticité plutôt que comme une preuve d'historique signé. Pour les enregistrements qui compteront plus tard, provenance des données d'entraînement, échantillons de sorties générées, journaux de divulgation, conservez une copie indépendante et horodatée en dehors du pipeline de plateforme susceptible de supprimer les métadonnées. Notre page sur la provenance des jeux de données IA détaille comment cette obligation de documentation s'articule avec les exigences de gouvernance des données de l'AI Act européen.