I produttori di fotocamere, gli strumenti di editing e diversi generatori di IA integrano oggi le C2PA Content Credentials nei file che producono. La Coalition for Content Provenance and Authenticity, fondata nel 2021 da Adobe, Arm, BBC, Intel, Microsoft e Truepic e oggi sostenuta dalla Joint Development Foundation sotto l'egida della Linux Foundation, ha costruito questo standard per rispondere a un problema reale: una volta che un contenuto multimediale lascia la propria fonte, spesso non esiste un modo affidabile per stabilire da dove provenga e cosa gli sia successo lungo il percorso.
C2PA rappresenta un progresso reale su questo fronte. Ma da solo non è un sistema su cui un'azienda di IA o un team di contenuti possa fare affidamento per un peso legale o probatorio, per come e dove le credenziali vanno perdute. Di seguito trovate cosa fa davvero lo standard, dove si rivela insufficiente nella pratica, e dove una marca temporale qualificata e separata si affianca utilmente ad esso.
Cosa registra davvero una Content Credential
Un manifesto C2PA, chiamato Content Credential, è una struttura dati firmata allegata a un file. Può registrare chi o cosa ha creato il contenuto, quali strumenti sono stati usati, se l'IA è intervenuta, e ogni modifica apportata dopo l'acquisizione. Ogni manifesto è firmato con una chiave privata, e una catena di certificati permette a chiunque di verificare la firma senza contattare l'autore originale. Se un file viene alterato dopo la firma del manifesto, la firma si rompe e la manomissione diventa rilevabile. Si tratta di crittografia ben progettata, che funziona come previsto finché il manifesto resta allegato al file.
Dove i metadati vengono rimossi
Il problema non sta nella crittografia. Sta in ciò che accade a un file dopo che lascia lo strumento che lo ha firmato. Caricare, scaricare, fare uno screenshot, ridimensionare e ricomprimere un'immagine o un video finisce di norma per rompere o rimuovere il manifesto incorporato. Instagram, X, LinkedIn, TikTok, WhatsApp e iMessage rielaborano tutti i contenuti caricati attraverso pipeline di compressione pensate per ridurre le dimensioni del file, non per preservare i metadati firmati, e diverse di queste piattaforme rimuovono le Content Credentials prima ancora che il contenuto raggiunga un altro spettatore. Non si tratta di una politica deliberata contro la provenienza. È un effetto collaterale di infrastrutture progettate anni prima che C2PA esistesse. Il risultato pratico è lo stesso in entrambi i casi: un contenuto che al momento della creazione portava una credenziale valida può arrivare a destinazione senza alcuna.
Provenienza non è autenticità
C2PA e la Content Authenticity Initiative sono espliciti su cosa lo standard stabilisce e cosa no. Una firma valida e ininterrotta conferma che un manifesto non è stato modificato dopo la firma e può essere ricondotto a una chiave specifica. Non conferma che il contenuto sottostante sia reale, vero, o rappresenti fedelmente ciò che dichiara di mostrare. Un deepfake prodotto da un'app fotocamera o da uno strumento di editing pienamente conforme a C2PA può portare una credenziale perfettamente valida, perché lo standard certifica la storia del file, non la verità di ciò che vi è raffigurato. Esiste anche un limite al primo miglio: C2PA può confermare che un dispositivo o un software specifico ha fatto una determinata dichiarazione in un momento determinato, ma non ha modo di verificare cosa sia accaduto prima di quel primo passaggio di firma, e non può nemmeno dimostrare un'assenza. Un file completamente privo di credenziali potrebbe essere manipolato, oppure potrebbe semplicemente essere vecchio, non firmato, o prodotto da uno strumento che non ha ancora adottato lo standard.
Dove una marca temporale qualificata offre ciò che un manifesto non può
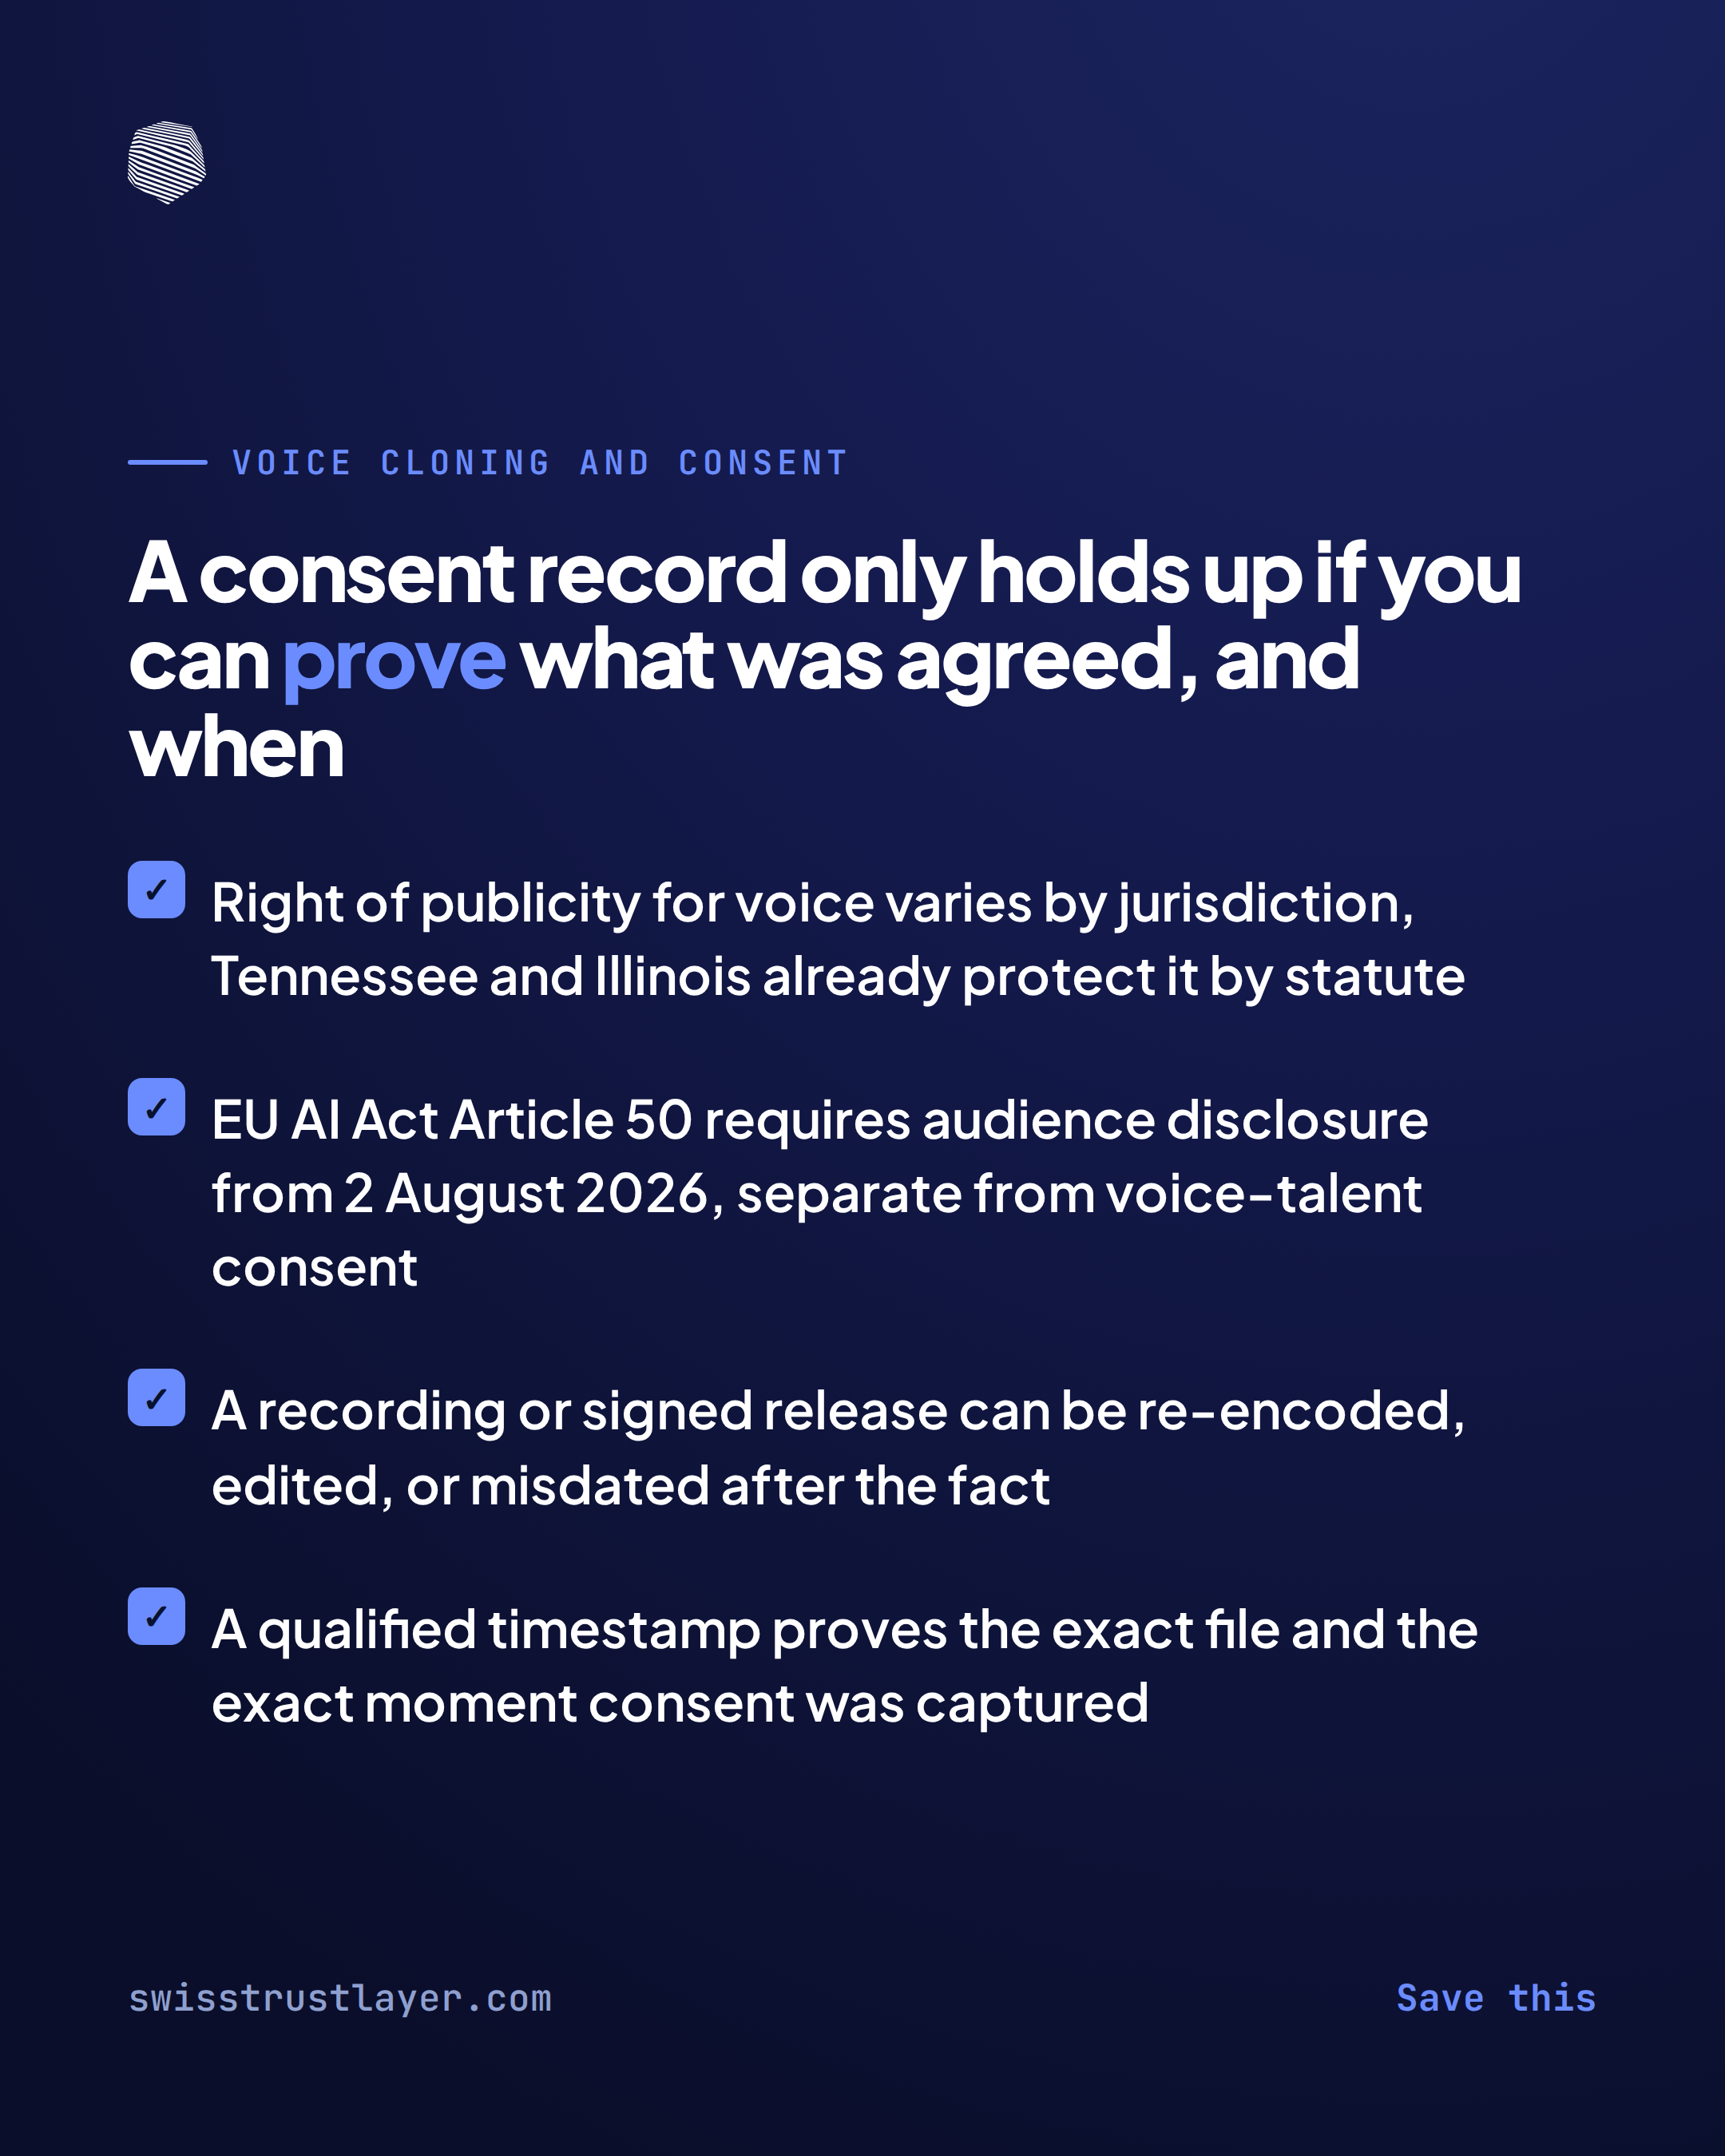
Nulla di tutto questo rende C2PA uno standard scadente. È un segnale ben costruito e sempre più adottato, realmente utile ogni volta che sopravvive intatto. Il problema per le aziende di IA e i team di contenuti è che "ogni volta che sopravvive intatto" esclude la maggior parte dei luoghi in cui il loro contenuto viaggia davvero. Una marca temporale qualificata e sigillata crittograficamente funziona in modo diverso: viene rilasciata in modo indipendente dai metadati incorporati nel file, quindi ricomprimere un'immagine o ripubblicare un documento su una piattaforma che rimuove i manifesti non la tocca. Stabilisce che un file specifico esisteva in uno stato specifico in un momento specifico, verificabile attraverso il registro di sigillatura anziché attraverso qualcosa portato all'interno del file. Si tratta di un'affermazione più circoscritta rispetto a ciò che C2PA cerca di fare, e non sostituisce la marcatura leggibile da macchina e rilevabile che normative come l'articolo 50 dell'AI Act europeo richiedono per i contenuti generati dall'IA. È una prova complementare: utile per i registri di addestramento, la documentazione dei dataset, i log degli output dei modelli, e le controversie in cui una parte deve dimostrare cos'era un file e quando esisteva, indipendentemente dal fatto che la piattaforma intermedia abbia conservato qualcosa oppure no.
Cosa significa in pratica
Utilizzate C2PA dove i vostri strumenti lo supportano. È un segnale reale, disponibile gratuitamente, e non c'è motivo di rinunciarvi. Ma tenete conto del fatto che non accompagnerà il vostro contenuto ovunque questo contenuto vada, e non trattate una Content Credential intatta come prova di autenticità anziché come prova di una cronologia firmata. Per le registrazioni che conteranno in seguito, provenienza dei dati di addestramento, campioni di output generati, registri di divulgazione, conservate una copia indipendente e con marca temporale al di fuori della pipeline della piattaforma che potrebbe rimuovere i metadati. La nostra pagina sulla provenienza dei dataset IA approfondisce come questo obbligo di documentazione si intrecci con i requisiti di governance dei dati dell'AI Act europeo.