एक वॉइस-AI कंपनी किसी वॉइस टैलेंट की आवाज़ को किसी प्रोडक्ट फीचर के लिए क्लोन करती है। टैलेंट एक रिलीज़ पर हस्ताक्षर करता है, या एक रिकॉर्ड की गई कॉल होती है जिसमें वे शर्तों पर सहमत होते हैं। अठारह महीने बाद टैलेंट, उनकी एस्टेट, या कोई प्लेटफ़ॉर्म इस बात पर विवाद खड़ा करता है कि वास्तव में क्या तय हुआ था। क्या लाइसेंस एक प्रोडक्ट के लिए था या कंपनी द्वारा शिप किए जाने वाले हर प्रोडक्ट के लिए। क्या इसमें नए मॉडल वर्जन को ट्रेन करना शामिल था। क्या यह समाप्त हो चुका था। कंपनी के पास एक दस्तावेज़ या रिकॉर्डिंग है, लेकिन ऐसा कुछ नहीं जो यह साबित करे कि बाद में इसमें बदलाव नहीं किया गया, और ऐसा कुछ नहीं जो यह साबित करे कि वास्तव में इस पर हस्ताक्षर कब हुए थे। यही अंतर, न कि अंतर्निहित राइट-ऑफ-पब्लिसिटी का सवाल, वह जगह है जहां ये विवाद वास्तव में जीते या हारे जाते हैं।
यह पोस्ट उसी अंतर के बारे में है: एक वॉइस सहमति रिकॉर्ड को बाद में कानूनी रूप से टिकाऊ कैसे बनाया जाए, न कि इस बारे में कि किसी विशेष जगह पर राइट-ऑफ-पब्लिसिटी या पर्सनालिटी-राइट्स कानून क्या आवश्यकता रखता है, क्योंकि यह हर क्षेत्राधिकार में अलग होता है और यह उस जगह लाइसेंस प्राप्त वकील से पूछा जाने वाला सवाल है जहां वॉइस टैलेंट रहता है और जहां प्रोडक्ट बेचा जाता है।
आवाज़ के अधिकार वास्तविक हैं, लेकिन इसके लिए कोई एक वैश्विक मानक नहीं है
कई क्षेत्राधिकार अब किसी व्यक्ति की आवाज़ को संरक्षित संपत्ति के रूप में मानते हैं, लेकिन नियम इतने अलग हैं कि एक जगह के लिए बनाई गई सहमति प्रक्रिया स्वतः ही दूसरी जगह को कवर नहीं करेगी।
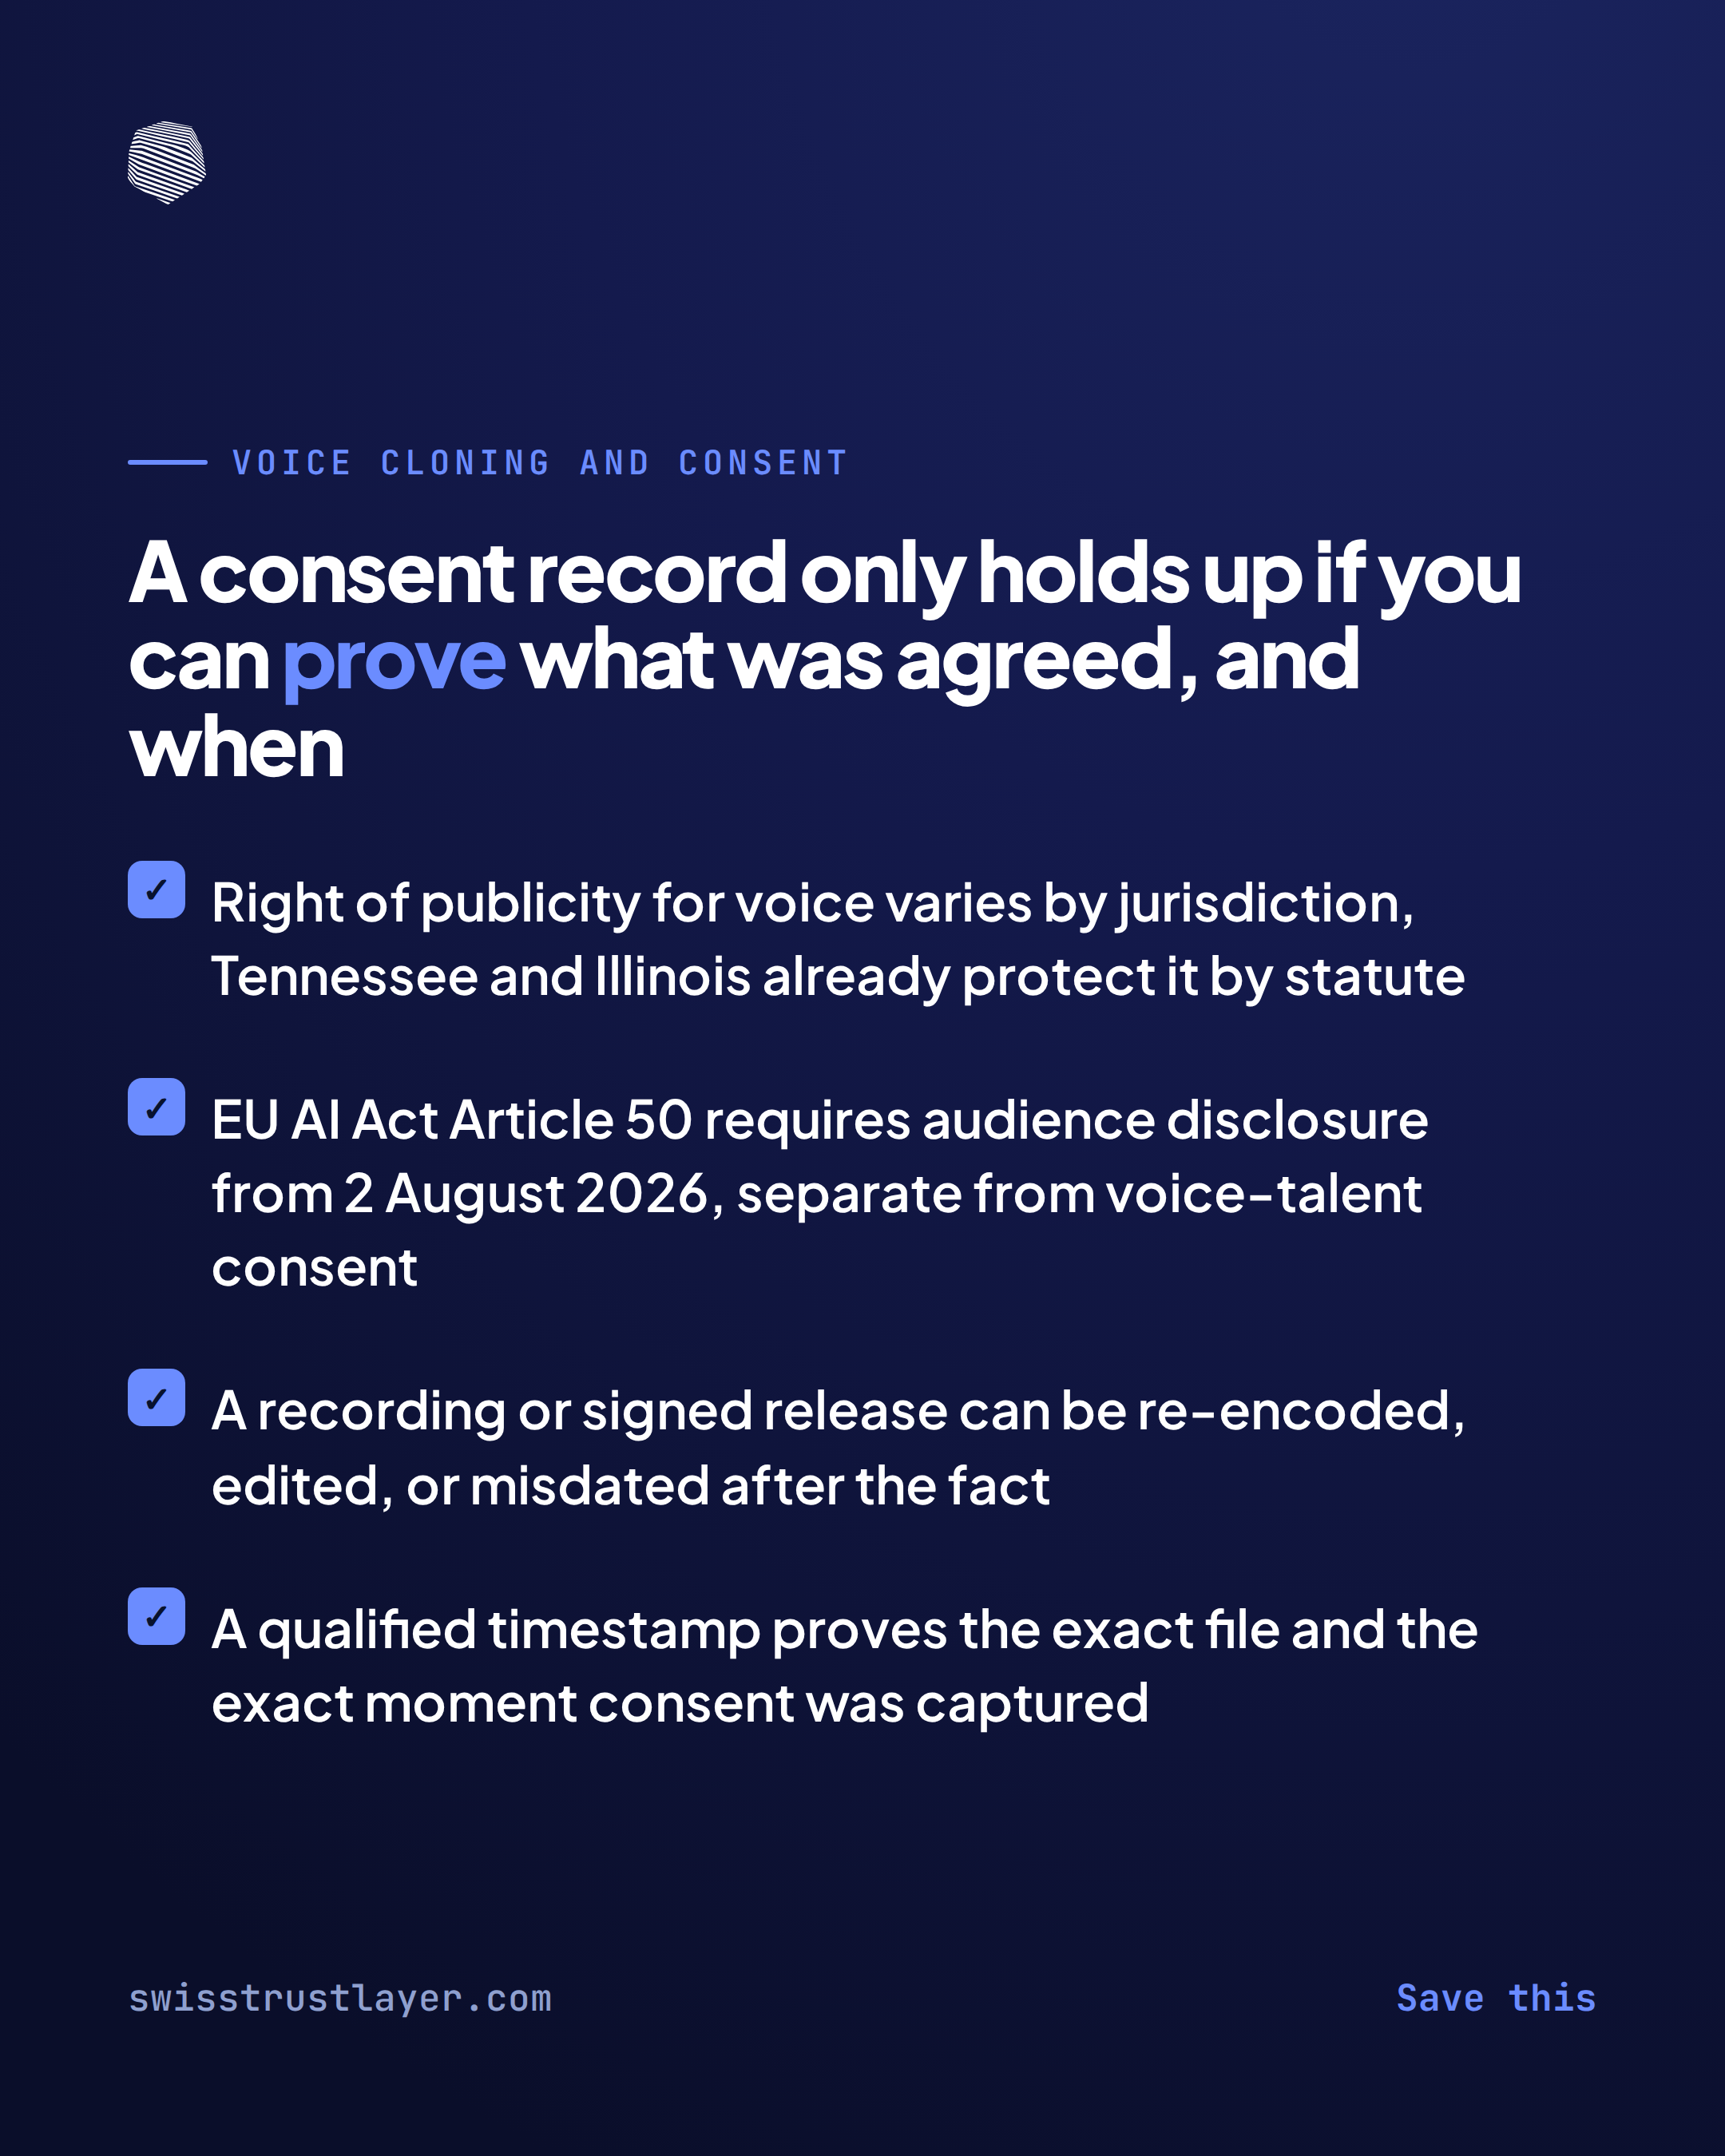
- टेनेसी, संयुक्त राज्य अमेरिका। ELVIS Act, जो 1 जुलाई 2024 से लागू है, यह स्पष्ट रूप से किसी व्यक्ति की आवाज़ तक सांविधिक राइट ऑफ पब्लिसिटी का विस्तार करने वाला पहला अमेरिकी राज्य कानून था, और यह आवाज़ को इतने व्यापक रूप से परिभाषित करता है कि इसमें केवल वास्तविक व्यक्ति की रिकॉर्डिंग ही नहीं, बल्कि एक सिमुलेशन भी शामिल है।
- इलिनोइस, संयुक्त राज्य अमेरिका। Biometric Information Privacy Act एक वॉइसप्रिंट को बायोमेट्रिक पहचानकर्ता मानता है और किसी निजी कंपनी द्वारा इसे एकत्र या उपयोग करने से पहले लिखित सहमति की आवश्यकता रखता है, जिसमें उद्देश्य और डेटा प्रतिधारण अवधि भी शामिल है। अगस्त 2024 से एक इलेक्ट्रॉनिक हस्ताक्षर लिखित-सहमति की आवश्यकता को पूरा करता है।
- अन्य अमेरिकी राज्य और अन्य देश। अधिकांश अन्य क्षेत्राधिकार किसी आवाज़-विशिष्ट कानून के बजाय सामान्य राइट-ऑफ-पब्लिसिटी, मानहानि, डेटा-सुरक्षा, या पर्सनालिटी-राइट्स कानून के मिश्रण पर निर्भर करते हैं, और सुरक्षा की मजबूती, इसे कौन लागू करवा सकता है, और सहमति किसे माना जाता है, यह सब अलग-अलग होता है। किसी एक क्षेत्राधिकार के नियम को वैश्विक डिफ़ॉल्ट मान लेना एक आम और महंगी गलती है।
इन सभी ढांचों में जो बात एक जैसी है, वह है अंतर्निहित आवश्यकता: जिस व्यक्ति की आवाज़ इस्तेमाल की जा रही है, उससे दस्तावेज़ी और उद्देश्य-विशिष्ट सहमति, जो आवाज़ को क्लोन करने या उस पर ट्रेनिंग करने से पहले प्राप्त की गई हो, बाद में नहीं।
EU AI Act सहमति के ऊपर एक प्रकटीकरण दायित्व और जोड़ता है
वॉइस टैलेंट की सहमति और दर्शकों के प्रति सार्वजनिक प्रकटीकरण दो अलग-अलग दायित्व हैं, और एक वॉइस-AI प्रोडक्ट को दोनों की आवश्यकता होती है। 2 अगस्त 2026 से, EU AI Act का आर्टिकल 50 ऐसे AI सिस्टम के डिप्लॉयर्स को, जो डीपफेक बनाने वाली ऑडियो सामग्री उत्पन्न या परिवर्तित करता है, यह प्रकट करने की आवश्यकता रखता है कि सामग्री कृत्रिम रूप से उत्पन्न या परिवर्तित की गई थी। किसी वास्तविक व्यक्ति को कुछ ऐसा कहते हुए दिखाने के लिए इस्तेमाल की गई क्लोन आवाज़, जो उसने वास्तव में नहीं कहा, चाहे वह समाचार या टिप्पणी जैसी सार्वजनिक-हित की सामग्री में ही क्यों न हो, इस दायित्व के दायरे में सीधे आती है। इस आर्टिकल में सीमित अपवाद हैं: ऐसी सामग्री जो स्पष्ट रूप से कलात्मक, व्यंग्यात्मक, या काल्पनिक है, उसे केवल यह बताना होगा कि उत्पन्न सामग्री मौजूद है, इस तरह से कि इससे रचना में बाधा न आए, और अपराध का पता लगाने या मुकदमा चलाने के लिए कानून द्वारा अधिकृत उपयोग को पूरी तरह छूट दी गई है।
वॉइस टैलेंट की सहमति होना आर्टिकल 50 के प्रकटीकरण दायित्व को पूरा नहीं करता, और दर्शकों के प्रति प्रकटीकरण उस व्यक्ति की सहमति का विकल्प नहीं है जिसकी आवाज़ क्लोन की गई थी। ये दोनों अलग-अलग सवालों के जवाब देते हैं: सहमति यह बताती है कि क्या आपको क्लोन बनाने की अनुमति थी, प्रकटीकरण यह बताता है कि क्या दर्शकों को बताया गया कि यह सिंथेटिक है।
ये विवाद वास्तव में कहां पैदा होते हैं: कानून में नहीं, रिकॉर्ड में
मान लीजिए कंपनी ने सही काम किया। एक वॉइस टैलेंट ने रिकॉर्ड की गई कॉल पर मौखिक सहमति दी, या उपयोग के दायरे को बताने वाली रिलीज़ पर हस्ताक्षर किए। दस्तावेज़-साक्ष्य से जुड़े सवालों पर सलाह देने के हमारे अनुभव में, वास्तविक जोखिम आमतौर पर यहीं होता है, इस बात में नहीं कि सहमति ली गई थी या नहीं, बल्कि इस बात में कि क्या कोई बाद में यह साबित कर सकता है कि वास्तव में क्या तय हुआ था और कब।
किसी शेयर्ड ड्राइव में पड़ी एक रिकॉर्ड की गई कॉल को फिर से एन्कोड किया जा सकता है, ट्रिम किया जा सकता है, या बस उसकी फाइल मेटाडेटा पर सवाल उठाया जा सकता है। यदि हस्ताक्षर स्वयं क्रिप्टोग्राफ़िक रूप से उसी सटीक फाइल से बंधा हुआ नहीं था, तो हस्ताक्षरित PDF को हस्ताक्षर के बाद संपादित किया जा सकता है। ईमेल थ्रेड में मौखिक "हां, यह ठीक है" के पास फाइल-इंटीग्रिटी की कोई गारंटी बिलकुल नहीं होती। इनमें से कोई भी समस्या इस बात से संबंधित नहीं है कि सहमति वास्तविक थी या नहीं। ये इस बात से संबंधित हैं कि क्या कंपनी दो साल बाद किसी अदालत या विरोधी वकील को यह साबित कर सकती है कि उनके सामने मौजूद सहमति रिकॉर्ड वही है जिस पर वॉइस टैलेंट ने वास्तव में सहमति दी थी, बिना किसी बदलाव के, और उतनी ही तारीख का है जितनी वह बताता है।
यही वह सटीक स्थिति है जिसे बंद करने के लिए एक क्वालिफाइड टाइमस्टैंप बनाया गया है।
एक क्वालिफाइड, सील्ड टाइमस्टैंप क्या जोड़ता है, और क्या नहीं जोड़ता
सहमति रिकॉर्डिंग या हस्ताक्षरित रिलीज़ को एक क्वालिफाइड टाइमस्टैंप से सील करना, जैसा स्विट्ज़रलैंड में ZertES या EU में eIDAS के तहत मान्यता प्राप्त है, दो विशिष्ट और सीमित तथ्य स्थापित करता है: कि एक विशिष्ट फाइल, एक विशिष्ट स्थिति में, एक विशिष्ट समय पर मौजूद थी, और यह कि उसके बाद फाइल में कोई बदलाव नहीं किया गया। वॉइस सहमति रिकॉर्ड पर लागू होने पर, इसका मतलब है कि कंपनी बिना किसी शेयर्ड ड्राइव की मॉडिफिकेशन तारीख या ईमेल सर्वर के भरोसे के, ठीक-ठीक दिखा सकती है कि टैलेंट किस दस्तावेज़ या ऑडियो फाइल पर सहमत हुआ था, और सहमति ठीक कब दर्ज की गई थी।
यह सटीक रूप से समझना जरूरी है कि यह क्या नहीं करता। एक सील्ड टाइमस्टैंप यह स्थापित नहीं करता कि दस्तावेज़ में बताई गई सहमति का दायरा किसी विशिष्ट बाद के उपयोग को कवर करता है, कि हस्ताक्षर करने वाले व्यक्ति के पास बताए गए अधिकार देने का कानूनी अधिकार था, या कि अंतर्निहित राइट-ऑफ-पब्लिसिटी या पर्सनालिटी-राइट्स का सवाल संबंधित क्षेत्राधिकार के लिए सही ढंग से आंका गया था। ये कानूनी सवाल हैं जो दस्तावेज़ की वास्तविक भाषा और लागू कानून पर निर्भर करते हैं, टाइमस्टैंप पर नहीं। एक टाइमस्टैंप ऐसे सहमति रिकॉर्ड के साक्ष्यात्मक महत्व को मजबूत करता है जो अन्यथा भी ठोस है, यह किसी ऐसे सहमति रिकॉर्ड को ठीक नहीं करता जो शुरू से ही बहुत सीमित, बहुत अस्पष्ट, या गलत व्यक्ति से प्राप्त किया गया था, और Swiss Trust Layer उस दायरे की कानूनी समीक्षा का विकल्प नहीं है।
वॉइस-AI टीमों के लिए एक व्यावहारिक चेकलिस्ट
- क्लोनिंग या ट्रेनिंग से पहले लिखित रूप में या रिकॉर्डिंग पर सहमति प्राप्त करें, प्रोडक्ट शिप होने के बाद नहीं।
- दायरे को सरल शब्दों में लिखें: कौन-से प्रोडक्ट, कौन-से मॉडल वर्जन, कितनी अवधि के लिए, और क्या यह डेरिवेटिव या भविष्य के ट्रेनिंग रन को भी कवर करता है।
- हस्ताक्षरित रिलीज़ या सहमति रिकॉर्डिंग को अंतिम रूप दिए जाने के तुरंत बाद एक क्वालिफाइड टाइमस्टैंप से सील करें, महीनों बाद नहीं।
- प्रकटीकरण दायित्व को सहमति के सवाल से अलग रखें। शिप होने से पहले वकील से पुष्टि करें कि क्या आर्टिकल 50 या इसके समकक्ष कोई स्थानीय प्रकटीकरण नियम उस विशिष्ट आउटपुट पर लागू होता है।
- जब उपयोग का दायरा बदल जाए, तो यह मान लेने के बजाय कि पुरानी रिलीज़ उसे भी कवर कर लेगी, सहमति की फिर से पुष्टि करें और उसे फिर से सील करें।
AI ट्रेनिंग और कंटेंट डेटा के लिए प्रोवेनेंस पर काम कर रही कंपनियों को ट्रेनिंग डेटा, मॉडल डॉक्यूमेंटेशन, और सहमति रिकॉर्ड में एक जैसी अंतर्निहित साक्ष्य समस्या का सामना करना पड़ता है: इसका मूल्य शायद ही कभी इस तथ्य में होता है कि कुछ तय हुआ था, यह इस क्षमता में होता है कि बातचीत खत्म होने के महीनों या सालों बाद भी ठीक-ठीक साबित किया जा सके कि क्या तय हुआ था और कब।