Dal 2 agosto 2026 diventa applicabile l'articolo 50 dell'AI Act europeo. È la disposizione che riguarda la trasparenza verso le persone che vedono, ascoltano o dialogano con un output di IA. Gran parte della copertura mediatica del regolamento si concentra sulle regole per i sistemi ad alto rischio. L'articolo 50 è diverso. Si applica in modo molto più ampio, a qualsiasi fornitore o utilizzatore il cui sistema dialoghi con una persona o generi contenuti sintetici, ed è la parte che la maggior parte dei team di contenuti, marketing e prodotti IA percepirà per prima.
Di seguito quanto richiede realmente l'articolo, cosa ha pubblicato la Commissione europea per aiutare a rispettarlo, e dove si colloca la provenienza di documenti e contenuti, e dove no.
Cosa richiede l'articolo 50
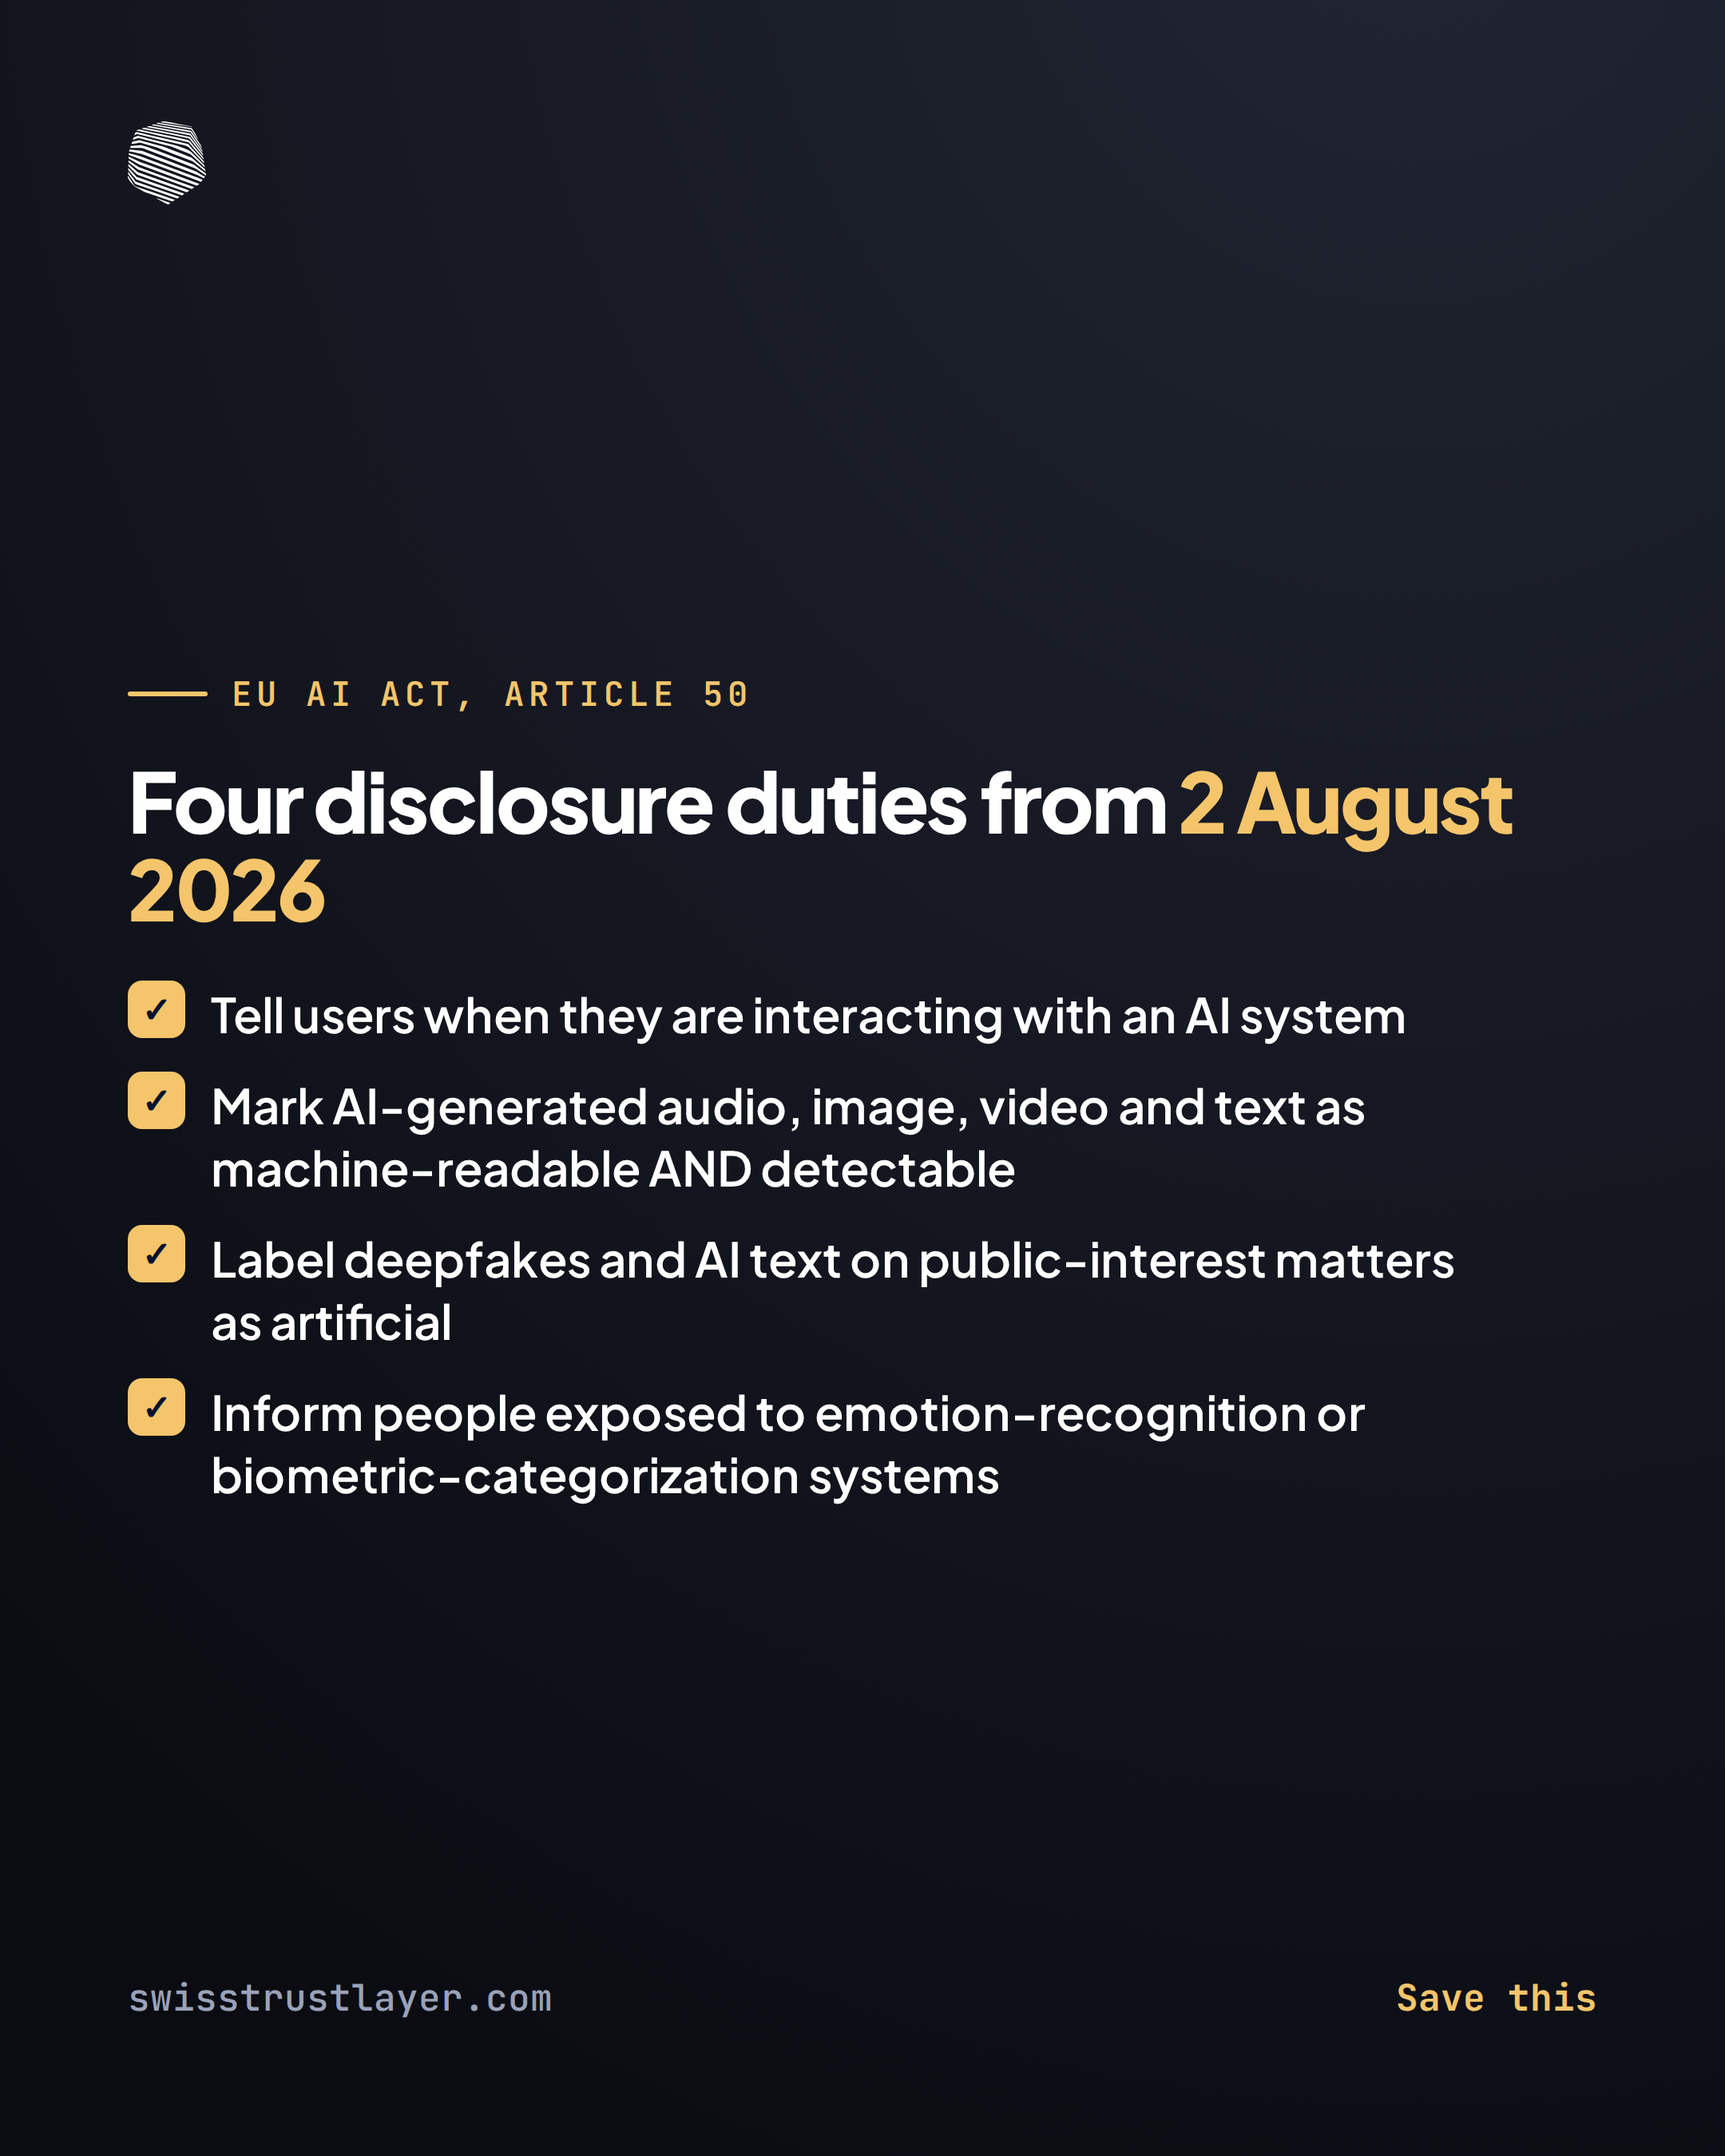
L'articolo stabilisce quattro obblighi distinti, ciascuno pensato per una situazione diversa:
- Divulgazione in caso di interazione diretta. I fornitori di sistemi di IA destinati a interagire direttamente con persone fisiche devono garantire che tali persone siano informate di avere a che fare con un sistema di IA, salvo che ciò risulti già evidente dalle circostanze.
- Marcatura leggibile da macchina e rilevabile. I fornitori di sistemi che generano contenuti audio, immagini, video o testo sintetici devono garantire che l'output sia contrassegnato in un formato leggibile da macchina e rilevabile come generato o manipolato artificialmente. Entrambe le proprietà sono richieste: un'etichetta leggibile da una persona non basta se il contenuto non può anche essere rilevato come sintetico da un sistema a valle.
- Divulgazione di interesse pubblico per deepfake e testi IA. Gli utilizzatori di sistemi che generano deepfake, e gli utilizzatori di sistemi di IA che generano o modificano testi pubblicati per informare il pubblico su questioni di interesse pubblico, devono divulgare che il contenuto è stato generato o manipolato artificialmente.
- Avviso per riconoscimento delle emozioni e categorizzazione biometrica. Gli utilizzatori di sistemi di riconoscimento delle emozioni o di categorizzazione biometrica devono informare le persone fisiche esposte del funzionamento del sistema.
Ogni obbligo ha proprie eccezioni e casi limite nel testo integrale dell'articolo, e la forma tecnica esatta che deve assumere la marcatura è ancora in fase di definizione nella pratica, non fissata dal regolamento stesso.
Il codice di buone pratiche della Commissione
Il 10 giugno 2026 la Commissione europea ha pubblicato un codice di buone pratiche sulla trasparenza dei contenuti generati da IA. Si tratta di un quadro volontario, non di uno standard vincolante, pensato per aiutare fornitori e utilizzatori a rispettare gli obblighi di marcatura e divulgazione previsti dall'articolo 50, paragrafi 2, 4 e 5. Aderire al codice è una via per dimostrare conformità in buona fede, ma non è l'unica, e non sostituisce l'obbligo legale sottostante. Le organizzazioni possono rispettare l'articolo 50 anche tramite altre misure tecniche e organizzative, purché venga raggiunto il risultato richiesto: utenti informati, contenuti sintetici rilevabili, deepfake divulgati.
Per il testo attuale dell'obbligo stesso, la pagina sull'articolo 50 dell'AI Act Service Desk è il riferimento diretto della Commissione e merita di essere consultata direttamente, piuttosto che affidarsi a riassunti di seconda mano, incluso questo.
Applicazione e sanzioni
L'articolo 50 è fatto rispettare dalle autorità nazionali di vigilanza del mercato di ciascuno Stato membro dell'UE, non da un unico regolatore centrale. Il mancato rispetto può comportare sanzioni fino a quindici milioni di euro o al 3% del fatturato annuo mondiale, a seconda di quale importo sia più alto. Questo colloca le violazioni in materia di trasparenza nella stessa fascia sanzionatoria di diversi altri obblighi dell'AI Act, ben al di sopra di quanto la maggior parte delle aziende preventiva per una lacuna documentale.
Dove si colloca il sigillo di provenienza, e dove no
Qui vogliamo essere precisi piuttosto che promozionali. Un sigillo qualificato e con marca temporale su un documento o un file multimediale stabilisce due cose: che un determinato file esisteva in un determinato stato in un determinato momento e, al livello QES ai sensi di ZertES ed eIDAS, chi lo ha creato o autorizzato. Questa è una forma di provenienza dei contenuti, e la provenienza è vicina a ciò che chiede l'articolo 50, paragrafo 2: un modo per verificare, a posteriori, se un contenuto è davvero ciò che dichiara di essere.
Non è la stessa cosa della marcatura IA leggibile da macchina e rilevabile descritta dall'articolo 50, paragrafo 2, e non dovrebbe essere presentata come tale. Il regolamento richiede un meccanismo di marcatura incorporato o collegato al contenuto generato stesso, del tipo che il codice di buone pratiche della Commissione e i relativi lavori di normazione tecnica stanno ancora definendo. Un sigillo Swiss Trust Layer dimostra cosa era un documento e, al livello qualificato, chi se ne assume la responsabilità. Si tratta di una prova complementare a cui un'organizzazione può fare riferimento per dimostrare pratiche di provenienza in buona fede su contenuti collegati all'IA, come registri di addestramento, documentazione dei modelli o log di divulgazione, non un sostituto dello specifico standard tecnico di marcatura applicabile all'output generato dall'IA stesso.
I team che sviluppano prodotti di IA e che generano o utilizzano anche set di dati dovrebbero anche verificare come viene documentata e difesa la provenienza dei dati di addestramento, un obbligo correlato ma distinto previsto dalle disposizioni sulla governance dei dati del regolamento. La nostra pagina sulla provenienza dei set di dati IA approfondisce questo aspetto della conformità.
Cosa fare prima del 2 agosto
Tre passi pratici per i team con una qualsiasi superficie esposta all'IA. Primo, mappare ogni sistema del prodotto che interagisce direttamente con un utente o genera contenuti audio, immagini, video o testo, e annotare quale dei quattro obblighi si applica a ciascuno. Secondo, decidere se affidarsi al codice di buone pratiche della Commissione, a misure tecniche proprie o a una combinazione delle due, e documentare tale decisione. Terzo, mantenere una registrazione datata delle pratiche di divulgazione e marcatura in vigore in ogni momento, poiché una controversia sulla conformità dipenderà da ciò che era effettivamente in atto a una data specifica, non da una policy scritta a posteriori.
L'articolo 50 premia le organizzazioni in grado di dimostrare il proprio lavoro. Una registrazione chiara e con marca temporale delle proprie decisioni di conformità mantiene valore indipendentemente dalla specifica tecnologia di marcatura su cui si finirà per allinearsi.